Um ataque à Optimizely levou código JavaScript malicioso a projetos de clientes em 16 de novembro. A Salesforce identificou alterações não autorizadas em scripts usados em alguns de seus sites e desligou a ferramenta nos ambientes de prévia e produção. Para marketing ops, o episódio exige uma decisão concreta: quando interromper experimentos e quais evidências cobrar antes de retomá-los.
O comprometimento informado atingiu uma dependência de páginas web. Isso não equivale a uma invasão comprovada do CRM. No comunicado de 18 de novembro, a Salesforce afirma não ter evidências de impacto na plataforma ou nos serviços por assinatura. A investigação sobre o alcance do incidente continuava aberta.
Para operações B2B brasileiras, o risco merece atenção onde há formulários de demonstração, páginas de campanhas e portais. A prioridade é localizar a dependência, avaliar a exposição e preservar a captação segura — sem transformar uma hipótese de dano em conclusão sobre vazamento ou perda de receita.
O que foi informado e o que segue sem resposta
A cronologia divulgada pela Salesforce registra que, em 16 de novembro, um pesquisador reportou 188 arquivos JavaScript comprometidos, distribuídos por 178 organizações. Esses números descrevem o levantamento citado pela empresa. Não são uma contagem de organizações com dados comprovadamente extraídos.
Ainda conforme o comunicado, a Optimizely confirmou o incidente no dia 17. O invasor explorou uma vulnerabilidade no produto Experimentation, possivelmente pelo fluxo de criação de contas, e inseriu código no campo Project JavaScript, executado nas páginas vinculadas ao projeto. A janela de exposição informada foi aproximadamente das 4h às 21h UTC de 16 de novembro.
Os arquivos continuaram sendo entregues pela rede de distribuição legítima da Optimizely. A empresa declarou ter corrigido a vulnerabilidade e removido o código injetado. A Salesforce, porém, manteve os scripts desligados, sem prazo para reativação, até verificar a remediação. O comunicado não comprova vazamento, comprometimento do CRM ou prejuízo comercial decorrente do ataque.
Por que o problema também pertence a marketing ops
Ferramentas de experimentação permitem testar mensagens, formulários e versões de páginas. Quando dependem de código executado no navegador, também passam a integrar o funcionamento daquela experiência digital. A contratação pode nascer no marketing, mas a avaliação do risco precisa incluir TI e segurança.
O Índice de Maturidade Tecnológica em Marketing B2B (IMTM), da Ibramerc, de 2026, mostra a presença dessas dependências nas operações ouvidas: 96% das empresas respondentes usam plataformas especializadas de marketing além de ERP e CRM. No índice, o pilar Stack alcançou 82 pontos, enquanto Process ficou em 54. A diferença ajuda a contextualizar o desafio de sustentar a infraestrutura com processos, mas não mede exposição ao incidente da Optimizely.
A leitura operacional é separar capacidade de publicar de autoridade para assumir risco. Quem altera uma campanha precisa conhecer o procedimento de interrupção. Quem responde pela segurança precisa saber quais páginas, formulários e jornadas dependem daquele fornecedor.
Compare controles pelo problema que conseguem conter
Uma lista de fornecedores autorizados ajuda a evitar inclusões desconhecidas. Mas o caso mostra seu limite: um endereço legítimo não garante que o conteúdo entregue permaneça íntegro. Como recomendação de governança, o inventário deve registrar ferramenta, projeto, páginas alcançadas, responsável e finalidade — não apenas o domínio permitido.
Controle de acesso e dupla aprovação reduzem o risco de publicação indevida dentro da operação. Não bastam, sozinhos, para conter uma falha no fornecedor. Já o monitoramento de mudanças e de requisições inesperadas pode apoiar a detecção, mas depende de cobertura e análise. TI deve avaliar políticas de segurança de conteúdo e verificação de integridade conforme a arquitetura, sem tratá-las como solução automática para scripts dinâmicos.
O mecanismo de desligamento cumpre outro papel: conter rapidamente a dependência suspeita. Ele deve ser testado antes do incidente. Pausar um experimento no painel não deve ser considerado equivalente a impedir o carregamento do script sem uma verificação técnica. Na resposta divulgada, a Salesforce menciona desativação por configuração, controle de funcionalidade ou remoção de código.
Divida responsabilidades antes de precisar interromper tudo
Uma divisão recomendada começa por marketing ops: manter o inventário dos experimentos, identificar jornadas críticas e preparar uma versão estável sem personalização. TI ou engenharia valida a retirada do código e a continuidade dos formulários. Segurança coordena a investigação, define evidências necessárias e verifica possíveis acessos indevidos.
RevOps acompanha os efeitos sobre eventos, origem dos leads e encaminhamento comercial. Jurídico e privacidade devem participar quando houver indícios que exijam avaliação de obrigações aplicáveis. Não é necessário esperar uma perda de receita aparecer para conter uma exposição técnica plausível. A decisão precisa ter responsável e registro.
Na relação com o fornecedor, a operação deve cobrar identificação dos projetos afetados, janela de exposição, indicadores técnicos e descrição da correção. Essa responsabilidade contratual integra a análise de custo e dependência discutida em como comparar plataformas além da licença. A contratação deve prever suporte à resposta, não apenas disponibilidade do produto.
Quando suspender e como preservar a operação
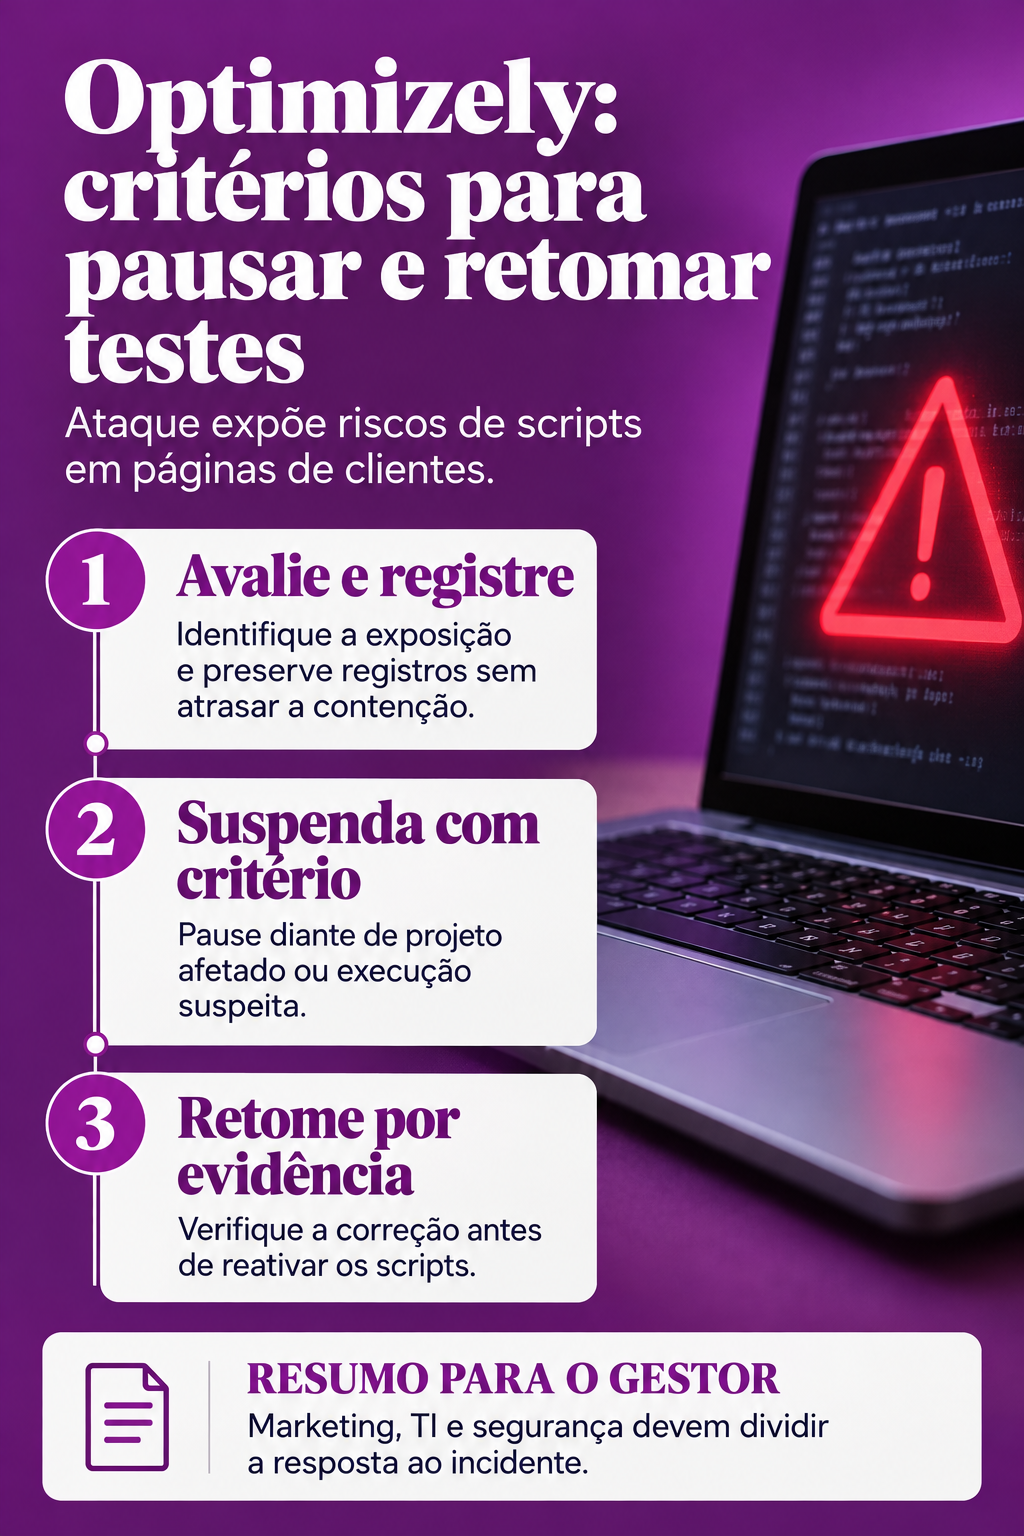
Como critério recomendado, a suspensão é justificável diante de confirmação de projeto afetado, execução suspeita ou impossibilidade de esclarecer rapidamente uma exposição relevante. A Salesforce orienta administradores a procurar scripts da Optimizely em sites Experience Cloud, lojas Commerce Cloud e landing pages Marketing Cloud. Também esclarece que aplicações de clientes dependem da inclusão desses scripts pelas próprias equipes.
Antes de alterar configurações, preserve os registros disponíveis sem atrasar a contenção. Documente projetos, páginas, versões, horários e decisões. Se houve uso de projeto afetado no dia 16, a orientação da empresa é revisar logs e monitorar atividades anormais de sessão. A disponibilidade desses registros varia; ausência de alerta, isoladamente, não encerra a análise.
Considere uma situação hipotética: uma página de demonstração usa a ferramenta apenas para alternar títulos. A operação pode servir uma versão estável, validar o formulário e manter o encaminhamento comercial enquanto investiga. Essa continuidade deve ser conferida com métricas de entrega e aceite, como discutido na análise sobre distribuição de leads e resultado comercial, sem confundir velocidade com segurança.
Retome por evidência, não pela pressão da campanha
O aviso de correção do fornecedor é um insumo, não precisa ser o único critério de retorno. Uma política recomendada combina confirmação da remediação, revisão dos projetos utilizados, verificação do código carregado e testes dos fluxos críticos. O responsável técnico deve registrar o que foi validado e quais limitações persistem.
A retomada pode começar em ambiente controlado e avançar com monitoramento e opção de reversão. Marketing ops valida páginas e experimentos; TI verifica carregamento e integrações; segurança avalia os achados. Para páginas com formulários, teste também submissão, confirmação e chegada do registro ao destino esperado.
Por fim, marque nos relatórios os períodos de exposição, suspensão e retorno. Mudanças na coleta ou na distribuição de tráfego podem prejudicar comparações entre versões. Como na atribuição de marketing B2B, a interpretação depende da qualidade dos dados. O resultado de um teste deve ser reavaliado quando suas condições mudam; isso não autoriza concluir que houve perda de receita. A regra é conter o risco demonstrado, investigar consequências e retomar apenas o que puder ser validado.
Este conteúdo foi produzido com apoio de inteligência artificial e revisado pela equipe editorial da Live University.
Especialista de Revenue Operations, Dados e Tecnologia. Compara como empresas unem marketing, vendas e CS numa operação só — funil unificado, CRM, atribuição, forecast, território, playbook — e o que de fato mudou depois de adotar automação e IA. Metódica: antes do resultado, pergunta como foi medido.